

Consent Management in Salesforce Marketing Cloud
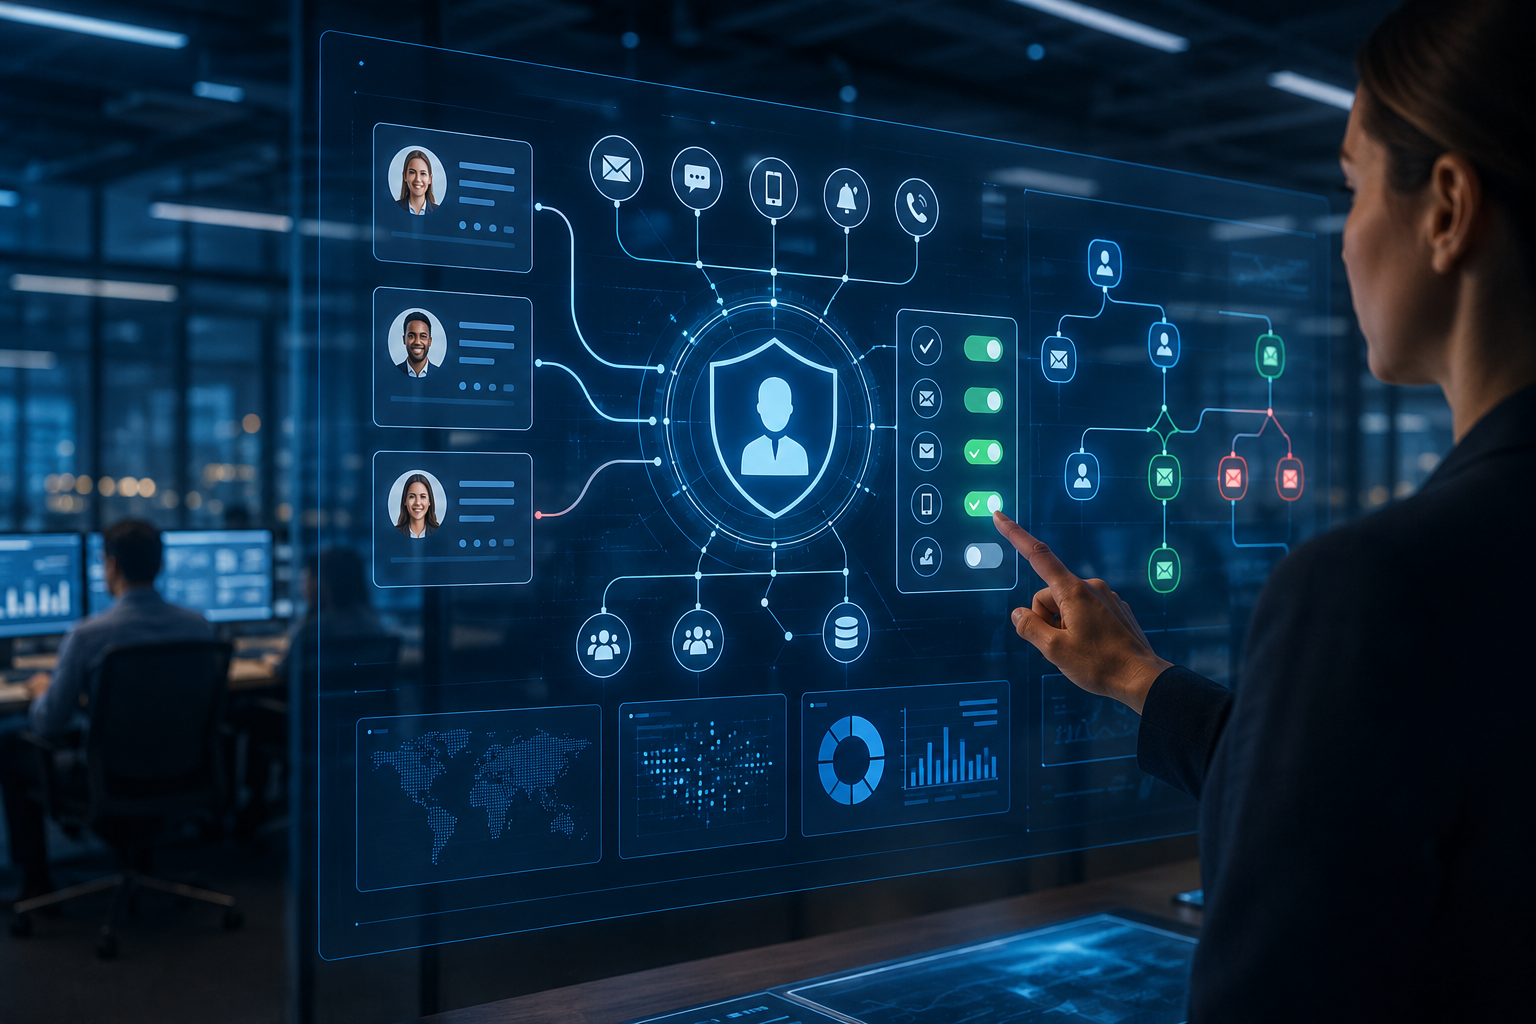
Consent Management wird in vielen Salesforce-Marketing-Cloud-Organisationen noch zu häufig als rechtliche Rahmenbedingung behandelt. Es gibt einen Datenschutzhinweis, ein Opt-in-Feld, einen Unsubscribe-Link, und an irgendeiner Stelle im Prozess prüft Legal oder Compliance mit. Damit scheint das Thema abgedeckt zu sein, doch für moderne Marketing Automation reicht das nicht aus. Consent bestimmt nämlich nicht nur, ob eine Person angesprochen werden darf, sondern auch, welche Daten verwendet werden dürfen, welche Journey aktiviert werden darf, welche Personalisierung verantwortbar ist und welches Reporting später noch zuverlässig interpretiert werden kann. Gerade dadurch wird Consent Management zu einem verborgenen Bottleneck. Solange Consent erst am Ende des Prozesses kontrolliert wird, wirken Kampagnen, Journeys und Segmentierungen technisch gut eingerichtet. Erst wenn Real-Time-Personalisierung, Lead Nurturing, Account Engagement, Werbequellen, Partnerdaten und Management-Dashboards zusammenkommen, zeigt sich, dass Consent nicht fest genug in der Architektur verankert ist. Die Organisation kann dann zwar automatisieren, jedoch nicht mit ausreichender Sicherheit auf Relevanz, Compliance, Erklärbarkeit und kommerzielle Skalierbarkeit steuern.Warum Consent mehr ist als eine rechtliche Prüfung
Die rechtliche Seite von Consent ist wichtig, doch in einer Salesforce-Marketing-Cloud-Umgebung ist sie nur ein Teil der Fragestellung. Consent betrifft auch Datenmodelle, Kontaktpunkte, Kanalpräferenzen, Lifecycle-Status, Segmentierungsregeln und Journey-Einstellungen. Wenn diese Bestandteile nicht aufeinander abgestimmt sind, entsteht eine Situation, in der die Organisation formal möglicherweise eine Einwilligung erfasst hat, operativ jedoch nicht genau weiß, was diese Einwilligung für die Marketingaktivierung bedeutet. An diesem Punkt entwickelt sich Consent Management von einem Datenschutzthema zu einer Architekturfrage. Eine Organisation, die Consent ausschließlich als rechtliche Kontrolle behandelt, erkennt das Problem meist erst spät. Eine Zielgruppe fällt kleiner aus als erwartet, weil bestimmte Kontaktpunkte nicht nutzbar sind. Eine Journey muss angepasst werden, weil Kanalpräferenzen nicht korrekt berücksichtigt werden. Ein Lead darf zwar in Salesforce vorhanden sein, aber nicht automatisch per E-Mail angesprochen werden. Ein Dashboard zeigt Kampagnenreichweite, macht jedoch nicht sichtbar, welcher Teil des Marktes aufgrund von Consent-Einschränkungen von der Aktivierung ausgeschlossen ist. Dadurch wird Marketing Performance nicht nur durch Kreation, Segmentierung oder Timing beeinflusst, sondern auch durch die Qualität der Consent-Architektur.Consent Management wird erst dann strategisch wertvoll, wenn es nicht im Nachhinein kontrolliert, was Marketing tun darf, sondern im Voraus festlegt, welche Daten, Kanäle und Journeys verantwortbar aktiviert werden können.
Die verborgene Auswirkung auf Personalisierung
Real-Time-Personalisierung erfordert aktuelle Daten, klaren Kontext und eine verlässliche Interpretation des Kundenverhaltens. In Salesforce Marketing Cloud wirkt dies vor allem wie eine technische Fragestellung. Teams betrachten Datenanbindungen, Event Triggers, Segmente, Journey-Builder-Logik und Dynamic Content. Die tatsächliche Einschränkung liegt jedoch häufig beim Consent. Ohne ein klares Consent-Modell ist nicht eindeutig, welche Verhaltensdaten für Personalisierung verwendet werden dürfen, welche Präferenzen maßgeblich sind und wann eine kommerzielle Botschaft im Verhältnis zur erteilten Einwilligung zu weit geht. Personalisierung scheitert daher nicht immer daran, dass Daten fehlen. Mitunter scheitert Personalisierung daran, dass die Organisation nicht festgelegt hat, welche Daten rechtmäßig, relevant und erklärbar verwendet werden können. Dieser Unterschied ist entscheidend. Ein Klick, eine Formularübermittlung, ein Download oder ein Websitebesuch kann technisch verfügbar sein, doch das bedeutet nicht automatisch, dass diese Daten ohne weiteren Kontext für Lead Scoring, Retargeting, Sales Follow-up oder eine automatisierte Nurture Journey verwendet werden sollten. Consent Management definiert somit die Grenze zwischen verfügbaren Daten und nutzbaren Daten.Warum Consent zu Data Ownership gehört
Consent Management wird häufig Privacy, Legal oder IT zugeordnet, während Marketing die Auswirkungen täglich erlebt. Das führt zu fragmentierter Ownership. Legal definiert die Bedingungen, IT verwaltet die Felder, Marketing nutzt die Segmente und Sales erhält die Leads. Wenn niemand die kommerzielle und operative Bedeutung von Consent ganzheitlich verantwortet, entsteht Interpretationsspielraum. Diese Interpretation wird anschließend je nach Kampagne, Markt, Kanal oder Business Unit unterschiedlich ausgelegt. Data Ownership muss daher auch Consent Ownership umfassen. Jemand muss festlegen können, welcher Consent-Status maßgeblich ist, wie Kanalpräferenzen interpretiert werden, wie Änderungen synchronisiert werden und was geschieht, wenn Daten aus mehreren Quellen miteinander in Konflikt stehen. Dies ist kein Detail. In B2B-Umgebungen stammen Kontaktdaten häufig aus Formularen, Events, Sales-Gesprächen, Partnerkanälen, CRM-Importen und bestehenden Kundenbeziehungen. Ohne zentrale Ownership kann dieselbe Person in einem Kontext ansprechbar erscheinen und in einem anderen Kontext ausgeschlossen werden müssen.Welche Consent-Entscheidungen explizit definiert werden müssen
Ein ausgereiftes Consent-Modell benötigt nicht nur Felder und Preference Center, sondern vor allem Entscheidungslogik. Die Organisation muss im Voraus festlegen, wie Consent gelesen, angewendet und kontrolliert wird. Dadurch wird verhindert, dass jedes Team eigene Ausnahmen erstellt oder Consent erst sichtbar wird, wenn eine Kampagne bereits versandbereit ist. Die wichtigsten Entscheidungen müssen daher explizit definiert werden, bevor Journeys, Lead Scoring und Personalisierung weiter skaliert werden:- Es muss festgelegt werden, welcher Consent-Status maßgeblich ist, wenn mehrere Systeme, Formulare oder Quellen unterschiedliche Signale enthalten.
- Es muss bestimmt werden, wie Kanalpräferenzen in E-Mail, Telefon, Events, Werbung, Partnerkommunikation und Sales Follow-up übersetzt werden.
- Es muss klar sein, wer die Consent-Validierung verantwortet, wenn Marketingdaten, CRM-Daten und externe Datenquellen zusammenkommen.
- Es muss dokumentiert werden, wie sich Consent-Änderungen auf Segmentierung, Journey Builder, Account Engagement, Reporting und Attribution auswirken.
Consent als Architekturvoraussetzung für Journeys
Journey Builder wird leistungsfähiger, je verlässlicher Einstrom, Ausschluss, Timing und Follow-up eingerichtet sind. Consent spielt dabei eine zentrale Rolle. Eine Journey kann nur dann steuerbar werden, wenn im Voraus klar ist, welche Kontakte einsteigen dürfen, über welchen Kanal sie angesprochen werden dürfen und zu welchem Zeitpunkt eine Änderung der Präferenzen die Journey stoppen oder anpassen muss. Wenn Consent erst beim Versand kontrolliert wird, bleibt die Journey-Architektur schwach. Die Organisation erkennt dann erst spät, dass ein Teil der vorgesehenen Zielgruppe nicht nutzbar ist. Eine ausgereifte Journey-Architektur behandelt Consent daher gleichzeitig als Eintrittsbedingung, Entscheidungsebene und Exit-Kriterium. Die Eintrittsbedingung verhindert, dass Kontakte ohne nutzbare Einwilligung in eine kommerzielle Journey gelangen. Die Entscheidungsebene bestimmt, welche Kanäle und Content-Varianten verantwortbar sind. Das Exit-Kriterium stellt sicher, dass geänderte Präferenzen oder widerrufene Einwilligungen unmittelbar in das weitere Follow-up einfließen. Dadurch wird Consent nicht nur zu einer Compliance-Kontrolle, sondern zu einem strukturellen Bestandteil der Kundenlogik.Die Spannung zwischen Account Engagement und Salesforce Marketing Cloud
In Organisationen, die sowohl Salesforce Marketing Cloud als auch Account Engagement verwenden, wird Consent Management besonders sensibel. Account Engagement wird häufig für B2B Lead Nurturing, Formulare, Engagement Programs und Lead-Qualifizierung eingesetzt. Salesforce Marketing Cloud wird häufiger für umfassendere Journeys, Kundenkommunikation, Segmentierung und Multichannel-Aktivierung genutzt. Wenn Consent zwischen diesen Umgebungen nicht konsistent interpretiert wird, entsteht ein operatives Risiko. Ein Prospect kann in Account Engagement anders behandelt werden als ein Kontakt oder Kundenprofil in Marketing Cloud. Diese Spannung nimmt zu, wenn Marketing und Sales unterschiedliche Erwartungen haben. Marketing möchte Nurture Flows automatisieren, Sales möchte relevante Leads nachverfolgen und das Management möchte Pipeline Impact sehen. Wenn Consent-Status, Opt-outs, Kanalpräferenzen und Datennutzung nicht eindeutig definiert sind, entsteht Unsicherheit in der gesamten Kette. Ein Lead kann kommerziell interessant, für bestimmte Kommunikation jedoch operativ nicht nutzbar sein. Ein Account kann strategisch wichtig sein, auf Kontaktebene jedoch Einschränkungen aufweisen. Ohne gemeinsame Consent-Logik wird Sales Alignment dann von manueller Kontrolle und individueller Interpretation abhängig.Wo Consent Management in der Architektur verankert werden muss
Der richtige Ort für Consent Management ist nicht ein einzelnes Feld, ein einzelnes Preference Center oder ein einzelner rechtlicher Workflow. Consent muss gleichzeitig in mehreren Architekturebenen verankert werden. Erst dann entsteht ein System, in dem Einwilligung nicht nur gespeichert, sondern auch konsequent angewendet wird. Dafür ist ein Design erforderlich, in dem Privacy, Marketing Automation, CRM, Datenintegration und Reporting aufeinander abgestimmt sind.| Architekturebene | Consent-Frage | Risiko bei schwacher Einrichtung | Auswirkung auf Salesforce Marketing Cloud |
|---|---|---|---|
| Datenmodell | Wo wird Consent erfasst und welcher Status ist maßgeblich? | Widersprüchliche Felder oder Systeme liefern unterschiedliche Signale. | Segmentierung und Journeys werden unzuverlässig oder zu vorsichtig. |
| Kanalpräferenzen | Welche Kommunikationsformen sind pro Kontaktpunkt zulässig? | Teams behandeln E-Mail, Sales Follow-up und Partnerkommunikation inkonsistent. | Personalisierung verliert Skalierbarkeit und Erklärbarkeit. |
| Journey-Logik | Wann darf jemand einsteigen, fortfahren oder ausgeschlossen werden? | Consent wird erst beim Versand kontrolliert. | Journey Performance erscheint ohne klare Ursache geringer. |
| Reporting | Wie wird der Consent Impact in Reichweite, Conversion und Attribution sichtbar? | Das Management sieht Performance-Kennzahlen ohne Kontext zur aktivierbaren Zielgruppe. | Die ROI-Interpretation wird zu optimistisch oder unnötig negativ. |
Warum Dashboards Consent-Kontext benötigen
Dashboards ohne Consent-Kontext vermitteln häufig ein unvollständiges Bild des Marketingergebnisses. Eine Kampagne kann eine geringe Reichweite haben, weil die Value Proposition schwach ist, aber auch, weil ein großer Teil der Datenbank nicht aktivierbar ist. Eine Journey kann einen geringen Einstrom haben, weil das Targeting zu streng ist, aber auch, weil Consent-Daten fehlen oder inkonsistent sind. Ein Markt kann weniger Pipeline aus Marketing generieren, weil die lokale Consent-Erfassung anders funktioniert als in anderen Ländern. Ohne diesen Kontext werden Kennzahlen zu schnell falsch interpretiert. Für Boardroom Reporting ist dies ein ernstes Problem. Vorstand und C-Level benötigen keine technische Erläuterung zu Opt-in-Feldern, wohl aber eine verlässliche Einordnung des Marketingpotenzials. Wenn nur ein Teil der Datenbank verantwortbar aktiviert werden kann, muss dies in Reichweite, Conversion, Pipeline und Attribution sichtbar sein. Andernfalls besteht das Risiko, dass Marketingbudgets auf Grundlage einer theoretischen Datenbank statt eines tatsächlich aktivierbaren Marktes bewertet werden. Consent Management hat somit direkten Einfluss auf Kapitalallokation, Wachstumsstrategie und kommerzielle Priorisierung.Consent Management als Schutz vor Scheinskalierbarkeit
Viele Organisationen gehen davon aus, dass sie skalierbar werden, sobald Journeys, Templates, Datenanbindungen und Segmente wiederverwendbar sind. Skalierbarkeit ist jedoch nur scheinbar vorhanden, wenn Consent nicht ebenso skalierbar eingerichtet ist. Eine Journey, die technisch in fünf Märkten ausgerollt werden kann, ist nicht automatisch steuerbar, wenn Consent-Definitionen je Markt unterschiedlich sind. Ein zentrales Reporting über Kampagnenwirkung hat nur begrenzten Wert, wenn die aktivierbare Zielgruppe in jedem Land auf andere Weise bestimmt wird. Ein KI-Modell, das Kaufintention prognostiziert, bleibt anfällig, wenn nicht klar ist, welche Verhaltensdaten verantwortbar verwendet werden dürfen. Deshalb muss Consent Management vor der Skalierung gestaltet werden und nicht danach. Das bedeutet nicht, dass jeder Markt exakt gleich arbeiten muss. Lokale Gesetzgebung, kommerzieller Kontext und Kanalpräferenzen können unterschiedlich sein. Die Art und Weise, wie Consent erfasst, interpretiert, synchronisiert und reportet wird, muss jedoch zentral genug sein, um Vergleichbarkeit und Erklärbarkeit zu bewahren. Andernfalls wächst die Organisation zwar im Volumen, aber nicht in der Steuerbarkeit.Von Einwilligung zu steuerbarer Marketingaktivierung
Der Reifegradschritt liegt darin, Consent als Bestandteil der kommerziellen Infrastruktur zu behandeln. Einwilligung ist dann nicht nur eine rechtliche Voraussetzung, sondern ein operativer und strategischer Faktor in Marketing Automation. Sie bestimmt, wer erreichbar ist, welche Daten nutzbar sind, welche Journeys verantwortbar sind, welche Personalisierung skalierbar ist und wie das Marketingergebnis gegenüber dem Management erklärt wird. Damit verschiebt sich Consent Management von Compliance hin zu Entscheidungsfähigkeit. Für Salesforce-Marketing-Cloud-Organisationen ist dies wesentlich. Real-Time-Personalisierung, Account Engagement, Lead-Qualifizierung, Partnerkommunikation und Revenue Attribution können nur dann zuverlässig funktionieren, wenn Consent nicht losgelöst neben der Architektur steht. Consent muss Bestandteil des Datenmodells, der Journey-Logik, der Governance, der Reporting-Struktur und des Operating Models sein. Erst dann kann Marketing Automation wachsen, ohne dass Compliance, Datenqualität und kommerzielle Interpretation unter Druck geraten. Der verborgene Bottleneck verschwindet, wenn Consent Management als Architekturvoraussetzung sichtbar gemacht wird. Dann entsteht ein System, in dem Marketing schneller handeln kann, Sales besseren Kontext erhält und das Management besser versteht, welcher Teil des Marktes tatsächlich aktivierbar ist. Dadurch wird Salesforce Marketing Cloud nicht nur rechtlich sicherer, sondern vor allem steuerbar, skalierbar und relevanter für die kommerzielle Entscheidungsfindung.Vertiefende Themen innerhalb der Salesforce Marketing Cloud:
Warum Consent und Data
Ownership zusammengehören

Wie klare Data Ownership verhindert, dass Consent-Status fragmentiert werden und Marketingentscheidungen auf unzuverlässigen oder veralteten Kundendaten basieren.
Warum Consent nutzbare Kundenprofile direkt begrenzt
Wie Consent Management bestimmt, welche Kundendaten tatsächlich für Profilbildung, Segmentierung und Marketing Automation genutzt werden können.
Warum Personalisierung zuverlässigen Consent benötigt
Wie Sie verhindern, dass Personalisierung auf Daten basiert, die zwar technisch verfügbar sind, ohne gültigen Consent jedoch nicht verantwortbar genutzt werden dürfen.