

Pourquoi les intégrations Salesforce Marketing Cloud peuvent tomber en panne de manière inattendue — et comment garantir leur continuité
Un environnement marketing critique pour l’entreprise n’a pas besoin de s’arrêter de manière visible pour perturber les opérations. Les journeys peuvent continuer à s’exécuter, les automatisations suivre leur planning et les tableaux de bord sembler fonctionner normalement alors qu’un flux de données essentiel est déjà interrompu en arrière-plan. Dans les environnements Salesforce Marketing Cloud Engagement complexes, le risque réel ne réside donc pas toujours dans une panne manifeste de la plateforme, mais dans une intégration qui cesse silencieusement de recevoir ou de traiter des données à jour.
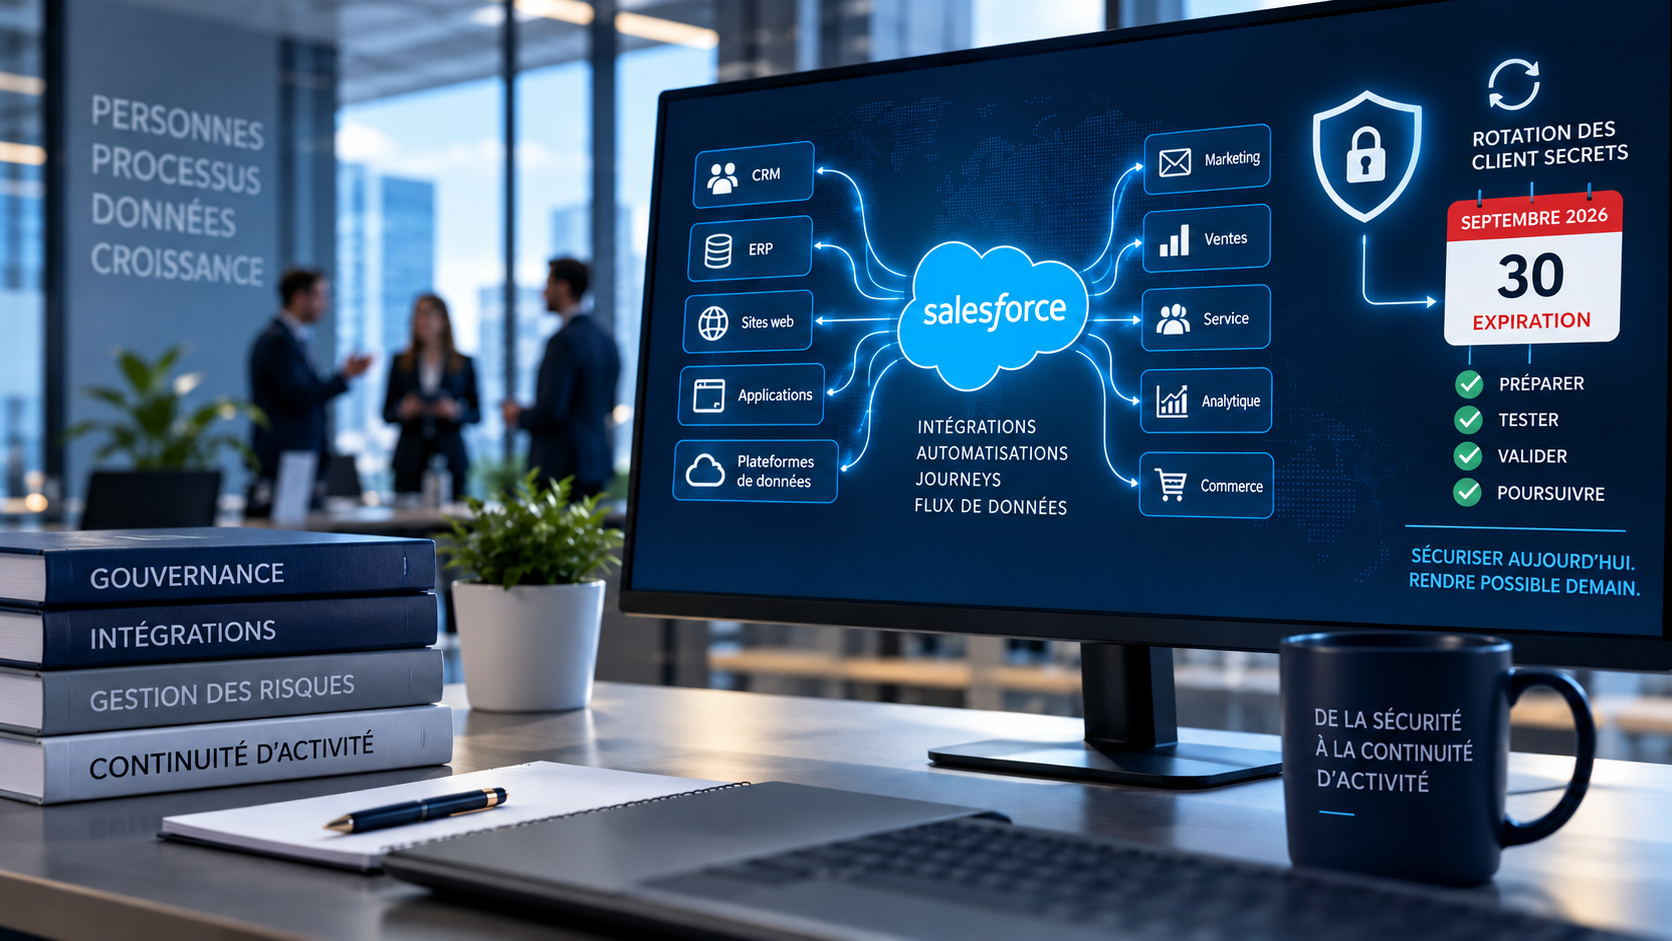
Ce risque devient particulièrement concret en septembre 2026. Salesforce laissera expirer le 30 septembre les client secrets existants des Installed Packages qui n’auront pas été renouvelés depuis le 25 mars 2026. Les secrets nouvellement générés ou renouvelés auront ensuite une durée de validité de 180 jours. Ce qui peut sembler, à première vue, n’être qu’une évolution technique de sécurité crée donc une exigence récurrente de gestion et de continuité pour les organisations qui connectent Marketing Cloud Engagement au CRM, au middleware, aux plateformes de données, aux sites web, aux applications et à d’autres systèmes d’entreprise.
Pour les implémentations de taille limitée et relativement simples, le remplacement d’un client secret peut rester assez direct. Dans un environnement enterprise, la situation est différente. Des intégrations accumulées au fil des années peuvent être réparties entre plusieurs Business Units, fournisseurs et applications. Il n’est pas toujours immédiatement clair qui en est propriétaire, quels systèmes utilisent les mêmes identifiants et quels processus commerciaux dépendent des données qui transitent par ces intégrations. C’est précisément à ce moment qu’une mesure de sécurité devient une question de gouvernance.
La question pertinente pour le C-level n’est donc pas de savoir si un administrateur peut générer un nouveau secret avant l’échéance. Il s’agit de déterminer si l’organisation dispose d’une visibilité suffisante sur son paysage d’intégrations Marketing Cloud pour effectuer ce changement de manière contrôlée, sans perturber involontairement les communications clients, les processus de gestion des leads, le reporting ou d’autres activités commerciales.
Une évolution technique peut révéler un risque de continuité commerciale
Les client secrets permettent aux applications de s’authentifier de manière sécurisée et d’accéder aux fonctionnalités des API. Ils sont donc facilement considérés comme un simple élément d’administration technique. Pourtant, la valeur métier qui se trouve derrière ces identifiants est souvent beaucoup plus importante. La même authentification peut servir à alimenter des données clients, mettre à jour des statuts de leads, échanger des informations de campagne ou fournir des jeux de données ensuite utilisés par Automation Studio et Journey Builder.
Si l’authentification échoue, Marketing Cloud Engagement lui-même ne devient pas nécessairement indisponible. Une application externe peut cesser d’envoyer de nouvelles données alors que les automatisations existantes continuent de s’exécuter normalement. Une campagne peut encore être lancée, mais sur une audience incomplète. Une journey peut rester active alors que de nouveaux contacts n’y entrent plus. Le reporting peut rester disponible tandis que le jeu de données sous-jacent n’est plus entièrement actualisé.
Le risque vient précisément du fait que la cause technique et l’impact métier peuvent être séparés de plusieurs étapes. La défaillance technique se produit au niveau de l’authentification, tandis que sa conséquence visible n’apparaît que plus tard dans la performance des campagnes, les customer journeys, le lead management ou les indicateurs de pilotage. Des équipes responsables de différentes parties d’une même chaîne peuvent ainsi conclure chacune que leur propre composant fonctionne correctement.
Pour le management, cette distinction est essentielle. La disponibilité de la plateforme n’est pas synonyme de continuité du processus métier. Un environnement Marketing Cloud enterprise ne se limite pas aux composants Salesforce visibles à l’écran. La prestation réelle dépend de l’ensemble de la chaîne composée des sources, API, couches d’intégration, flux de données, automatisations et processus downstream. Une faiblesse dans une seule de ces connexions peut donc avoir un impact disproportionné.
Le principal risque se situe souvent dans des dépendances que personne ne maîtrise complètement
La plupart des environnements enterprise ne sont pas conçus en une seule phase. Ils évoluent pendant des années, sont étendus par différents partenaires d’implémentation et accueillent de nouvelles intégrations lorsque les modèles économiques, les technologies ou les besoins en données changent. Il en résulte un paysage dans lequel des intégrations techniquement performantes ne sont pas nécessairement bien documentées. Un Installed Package peut avoir été créé plusieurs années auparavant par un collaborateur ou un prestataire qui n’est plus impliqué, alors que l’intégration continue quotidiennement à soutenir un processus métier important.
La rotation périodique des secrets devient donc également un test de maturité du management des intégrations. Une organisation capable d’identifier rapidement quelles applications utilisent un Installed Package, qui en est responsable et quels processus seront affectés par une modification maîtrise également son architecture du point de vue de la gouvernance. Si ces informations doivent d’abord être reconstituées à partir d’anciennes documentations, de scripts, de connaissances fournisseurs et de collaborateurs individuels, le constat est différent. Le paysage technique fonctionne, mais il reste vulnérable sur le plan organisationnel.
Cette vulnérabilité peut rester largement invisible dans des circonstances normales. Tant qu’un identifiant continue de fonctionner sans limite de durée, il existe peu de raisons opérationnelles de réexaminer une ancienne intégration. Un lifecycle obligatoire rompt ce schéma. Chaque rotation exige de nouveau de savoir comment l’identifiant est utilisé et oblige l’organisation à vérifier régulièrement si le paysage documenté correspond toujours à la réalité.
L’intégration la plus vulnérable n’est pas nécessairement la connexion techniquement la plus faible, mais celle dont personne ne sait plus précisément quels processus métier en dépendent.
Cette perspective montre également pourquoi le sujet ne relève pas exclusivement de l’IT ou de Marketing Operations. La valeur de l’intégration se matérialise finalement dans un processus métier. Lorsqu’une connexion est critique pour la génération de leads, les communications transactionnelles, la segmentation client ou le reporting commercial, sa continuité doit être évaluée avec la même discipline de gestion des risques que les autres processus numériques dont dépendent le chiffre d’affaires et la relation client.
De la gestion des identifiants à des intégrations réellement gouvernables
Une approche mature ne commence donc pas par la question de savoir quels secrets vont bientôt expirer, mais par l’identification des intégrations réellement critiques pour l’activité. La date d’expiration est une information technique importante, mais elle ne dit rien de l’impact potentiel d’une interruption. Deux Installed Packages peuvent nécessiter un nouveau secret le même jour, alors que l’un ne soutient qu’un outil interne limité et que l’autre fait partie d’un flux de données influençant chaque jour des millions d’interactions clients.
La configuration technique doit donc être reliée au contexte métier. Pour chaque intégration pertinente, il faut savoir non seulement quel Installed Package et quelle application cliente sont utilisés, mais également quelle fonction l’intégration remplit, quels processus en dépendent et qui est responsable lorsqu’une modification est nécessaire. Ce n’est qu’à cette condition que la priorité peut être déterminée sur la base de l’impact métier plutôt que sur la seule urgence technique.
Cela ne nécessite pas forcément de créer une nouvelle couche de gouvernance ou une administration distincte spécifique à Marketing Cloud. Il est plus efficace d’intégrer les connexions pertinentes aux processus existants d’architecture, de configuration management, de change management et de gestion des risques. Dans un environnement enterprise, Marketing Cloud Engagement n’est pas un outil marketing isolé. Il fait partie d’un écosystème technologique plus large dans lequel les données clients, les communications et les décisions commerciales sont interconnectées.
Le lifecycle management doit également faire partie de ce modèle. Avec une nouvelle durée de validité de 180 jours, le remplacement des secrets devient un processus récurrent. Un inventaire ponctuel réalisé en septembre apporte donc peu de valeur si les mêmes informations doivent être reconstituées six mois plus tard. L’ownership, les dépendances et les dates d’expiration doivent rester à jour et devenir partie intégrante de la gestion courante.
Cette évolution peut ainsi jouer un rôle de catalyseur utile. Les organisations disposent d’une raison concrète pour déterminer quels packages sont encore réellement utilisés, où des dépendances historiques se sont accumulées et quelles intégrations sont insuffisamment documentées. Les connexions anciennes ou devenues inutiles peuvent être examinées, tandis que les intégrations critiques peuvent être placées plus explicitement sous contrôle. La sécurité ne crée donc pas seulement une nouvelle obligation technique; elle peut également améliorer la qualité du paysage d’intégration.
Faire tourner les secrets sans perturber les processus commerciaux
Salesforce prend en charge un processus de rotation progressive pour les intégrations OAuth 2.0. Un nouveau client secret peut d’abord être généré tandis que le secret existant reste actif. Les applications utilisant l’Installed Package peuvent ensuite être migrées vers le nouveau secret et testées. Une fois confirmé que les clients fonctionnent correctement, le nouveau secret peut être activé et le précédent révoqué.
Ce mécanisme permet une transition contrôlée et réduit le besoin d’interruption de service. La fonctionnalité technique ne garantit cependant pas à elle seule la continuité. Si l’organisation ne sait pas quelles applications utilisent le package, un client oublié peut ne tomber en panne qu’après l’activation. Le processus progressif est donc particulièrement efficace lorsque le dependency management et le change management sont déjà structurés.
L’approche de test mérite également une attention particulière. Une authentification réussie prouve qu’une application peut se connecter avec le nouveau secret, mais elle apporte peu d’informations sur le fonctionnement complet du processus métier. Un flux de données peut être techniquement réussi alors que des enregistrements arrivent de manière incomplète, que les volumes divergent ou que les processus downstream ne reçoivent plus le même résultat qu’avant la modification. Pour les intégrations critiques, la validation doit donc aller au-delà du simple appel API.
Cela signifie que l’IT et le Marketing ont des responsabilités différentes mais complémentaires. Les équipes techniques peuvent vérifier que l’authentification, la connectivité et le transfert de données fonctionnent correctement. Le propriétaire du processus métier doit déterminer si le résultat commercial reste conforme aux attentes. Une journey active n’est pas automatiquement une journey saine; une automation terminée avec succès ne prouve pas que ses données d’entrée étaient complètes.
Le même principe vaut pour le monitoring après activation. Certaines intégrations s’authentifient en continu, tandis que d’autres ne le font que pendant des traitements batch planifiés ou des processus spécifiques. Une erreur peut donc ne pas être visible immédiatement après la modification. La période d’observation doit correspondre au cycle normal d’utilisation de l’intégration et à l’impact potentiel en cas de données manquantes ou de processus retardés.
La gouvernance détermine si une mesure de sécurité garantit également la continuité
Le nouveau lifecycle des secrets concerne des responsabilités qui, dans de nombreuses organisations, sont réparties entre plusieurs fonctions. La Security se concentre sur la protection des identifiants et la limitation des accès non autorisés. L’IT gère les plateformes, les intégrations et les changements techniques. Marketing Operations supervise les campagnes, les journeys et les processus data-driven. Des fournisseurs externes peuvent parallèlement être responsables d’applications dans lesquelles le nouveau secret doit effectivement être implémenté.
Une telle répartition n’est pas problématique en soi. Le risque apparaît lorsque la responsabilité de la chaîne complète n’est explicitement attribuée à personne. Chaque partie peut correctement gérer son propre composant alors que personne n’est responsable de vérifier si la fonction métier end-to-end continue à fonctionner après une modification. Pour une gouvernance C-level, c’est précisément cette dernière question qui est déterminante.
Un modèle de contrôle mature relie donc la responsabilité technique à la responsabilité métier. Le management n’a pas besoin de savoir comment un client secret est généré, mais il doit pouvoir compter sur une responsabilité clairement définie pour les intégrations critiques: qui exécute la modification, qui comprend l’impact métier, qui valide le résultat et qui agit lorsque le monitoring révèle une anomalie. Les principales différences entre une gestion réactive et une gouvernance enterprise deviennent alors visibles:
| Question de gouvernance | Gestion réactive | Approche enterprise |
|---|---|---|
| Dépendances | Sont examinées lorsqu’une modification devient nécessaire | Sont préalablement reliées aux applications et aux processus métier |
| Ownership | Est réparti entre équipes et fournisseurs | Les responsabilités techniques et métier sont explicites |
| Priorité | Est déterminée par la prochaine échéance technique | Est déterminée par l’impact métier et le risque de continuité |
| Validation | Vérifie principalement si la connexion fonctionne de nouveau | Valide la fonction métier end-to-end complète |
| Lifecycle | Chaque rotation est organisée de nouveau | La rotation fait partie d’un processus structuré de contrôle et de change management |
Cette cohérence de gouvernance est particulièrement importante dans les organisations internationales disposant de plusieurs Business Units. Salesforce offre davantage de visibilité sur l’expiration et le statut des Installed Packages, mais les informations de la plateforme ne peuvent pas déterminer quel département interne ou quel fournisseur est responsable des conséquences métier d’une modification. La technologie peut signaler qu’une action est nécessaire; la gouvernance détermine si cette action est exécutée à temps et de manière complète.
D’une échéance en septembre à un operating model structurel
La première grande échéance du 30 septembre 2026 est donc moins importante qu’elle ne paraît au premier abord. Les organisations doivent évidemment éviter que les secrets existants non renouvelés expirent automatiquement et interrompent ainsi des intégrations. Mais une organisation qui se concentre exclusivement sur cette date traite une évolution structurelle comme un projet ponctuel. Après chaque rotation réussie, un nouveau lifecycle de 180 jours commence.
Une organisation mature passe donc d’une gestion des échéances à un lifecycle management. Les dates d’expiration sont identifiées à temps, mais la préparation commence bien avant que l’échéance ne devienne urgente. L’ownership est reconfirmé, les changements dans le paysage sont examinés et les fournisseurs concernés disposent de suffisamment de temps pour adapter leurs applications. La rotation peut ensuite être intégrée au cycle normal de change management plutôt que réalisée sous pression peu avant l’expiration de l’identifiant.
Ce cycle récurrent offre également une valeur plus large. Chaque contrôle permet de déterminer si une intégration reste nécessaire, si les mêmes équipes sont toujours responsables et si de nouvelles dépendances sont apparues. La rotation des secrets devient ainsi un élément d’un contrôle qualité récurrent du paysage d’intégration. Ce qui a commencé comme une mesure de sécurité contribue également à la discipline architecturale et à la maîtrise opérationnelle.
Pour les directions et le senior management, cela s’inscrit dans une question plus large autour des technologies marketing. Ces dernières années, de nombreuses organisations ont fortement investi dans davantage de données, plus d’automatisation et des interactions clients davantage intégrées. Leur dépendance au paysage technologique sous-jacent a augmenté parallèlement. La maturité de Marketing Cloud ne peut donc pas être mesurée uniquement par le nombre de journeys, d’automatisations ou de sources de données disponibles. La capacité de l’organisation à comprendre et gouverner les dépendances qui soutiennent ces possibilités est tout aussi importante.
Un Marketing Cloud operating model scalable associe donc innovation et contrôle. De nouvelles intégrations peuvent créer rapidement de la valeur, mais elles doivent disposer dès le départ d’un ownership clair, d’une documentation et d’un lifecycle défini. Les évolutions de sécurité doivent pouvoir être exécutées sans devoir d’abord reconstruire des connaissances historiques. Et lorsqu’un identifiant critique est remplacé, il doit être établi à l’avance quels processus doivent ensuite continuer à fonctionner de manière démontrable.
La continuité des intégrations est finalement une question de management
L’introduction de l’expiration des client secrets rend soudain visible un aspect auparavant largement caché de Marketing Cloud Engagement. La tâche immédiate est technique: renouveler les secrets existants à temps et tenir compte désormais de leur durée de vie limitée. La tâche stratégique est plus large. Les organisations doivent veiller à ce que les intégrations marketing critiques ne soient pas seulement opérationnelles sur le plan technique, mais restent également gouvernables lorsque les identifiants, les exigences de la plateforme, les fournisseurs ou les architectures évoluent.
C’est là que réside la véritable pertinence pour les parties prenantes C-level. Les technologies marketing soutiennent de plus en plus des processus directement liés à l’expérience client, au chiffre d’affaires, à la conformité et aux informations de management. La continuité des intégrations n’est donc pas un détail relevant de l’administration, mais un élément de la continuité numérique de l’entreprise. Le management n’a pas besoin de gérer lui-même la technologie, mais il doit pouvoir s’appuyer sur un operating model dans lequel les risques, l’ownership et le contrôle sont organisés de manière démontrable.
Les organisations qui traitent la prochaine rotation exclusivement comme une tâche de maintenance technique peuvent respecter la prochaine échéance, mais elles modifieront peu leur vulnérabilité structurelle. Celles qui utilisent ce moment pour réorganiser les dépendances, l’ownership et le lifecycle management construisent au contraire un paysage Marketing Cloud mieux préparé aux futures évolutions de plateforme et de sécurité.
CloudEngagePro accompagne les organisations dans l’intégration de Salesforce Marketing Cloud Engagement à leur architecture enterprise, leur organisation des données et leur gouvernance globale. L’enjeu ne concerne pas uniquement la configuration technique d’une intégration, mais également la manière dont le Marketing, l’IT et les autres parties prenantes assurent ensemble la scalabilité, le contrôle et la continuité. C’est précisément cette cohérence qui détermine si un environnement Marketing Cloud reste durablement gouvernable à l’échelle enterprise.
Thématiques approfondies au sein de Salesforce Marketing Cloud:
Comment les intégrations
Salesforce relient durablement
les processus commerciaux
Une architecture Salesforce intégrée relie marketing, ventes et données sans perdre de vue les dépendances critiques à mesure que les processus et les systèmes évoluent.
Pourquoi la gouvernance du
lifecycle détermine la scalabilité
de Salesforce Account Engagement
Des statuts de lifecycle clairs, un ownership explicite et des points de transfert définis évitent que les processus marketing et commerciaux dépendent de responsabilités floues et d’exceptions difficiles à maîtriser.
Comment Revenue Operations transforme les données Salesforce
en pilotage commercial prévisible
Revenue Operations relie données, processus et responsabilités afin que le pilotage commercial ne dépende pas de systèmes isolés, d’équipes séparées ou de flux de données difficiles à maîtriser.